警惕“套娃”式攻击:银狐木马借道虚假“OpenClaw本地部署工具”传播,背后暗藏商业欺诈

概述

  瑞星威胁情报平台近期捕获到一个高度仿真的恶意安装包(FakeApp)。该样本不仅捆绑了臭名昭著的银狐木马,其内置的所谓正常程序实质上也是一款涉嫌商业欺诈的李鬼软件。

  一旦用户运行程序,内嵌的恶意载荷会直接加载至内存执行。载荷随后以系统服务形式常驻,获取高权限后与远程服务器通信以窃取敏感数据。与传统样本不同,该样本携带的OpenClaw本地部署工具极具迷惑性——它将原本免费开源的项目通过技术封装变为收费模式,通过诱导用户付费实现二次牟利。
仿冒软件投递与免杀升级:“银狐”木马 FakeApp 2025年度观测报告

前言

  作为近年来在国内猖獗的远控木马家族,银狐木马从一开始就将仿冒网站结合FakeApp(伪装成正常软件安装包,运行后除了正常执行对应软件的安装程序外还会激活内嵌的恶意程序)作为其主要传播手段之一。一开始它仿冒的软件只有一些国内无法通过常规途径获取的软件,之后它将仿冒的触手伸向了更多的知名软件,且在安装包上不断地尝试更多的方案以绕过安全软件的静态扫描同时对抗人工分析。

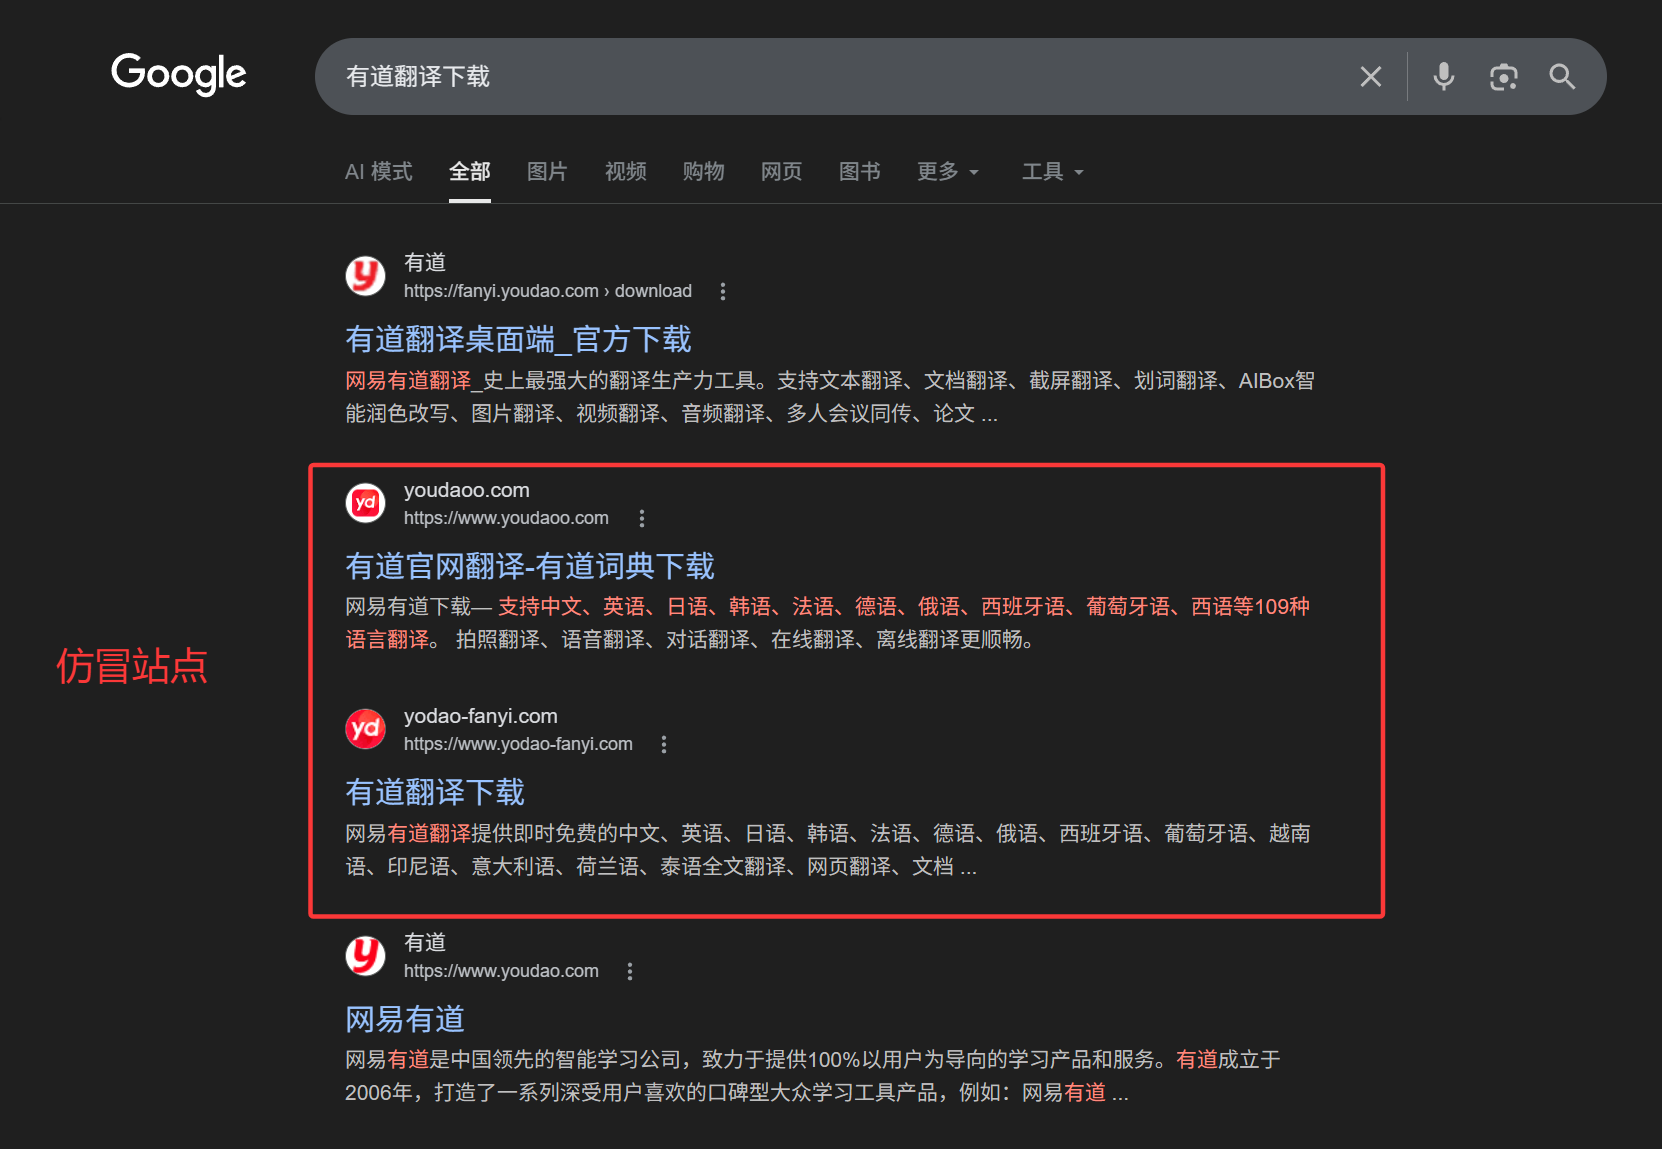
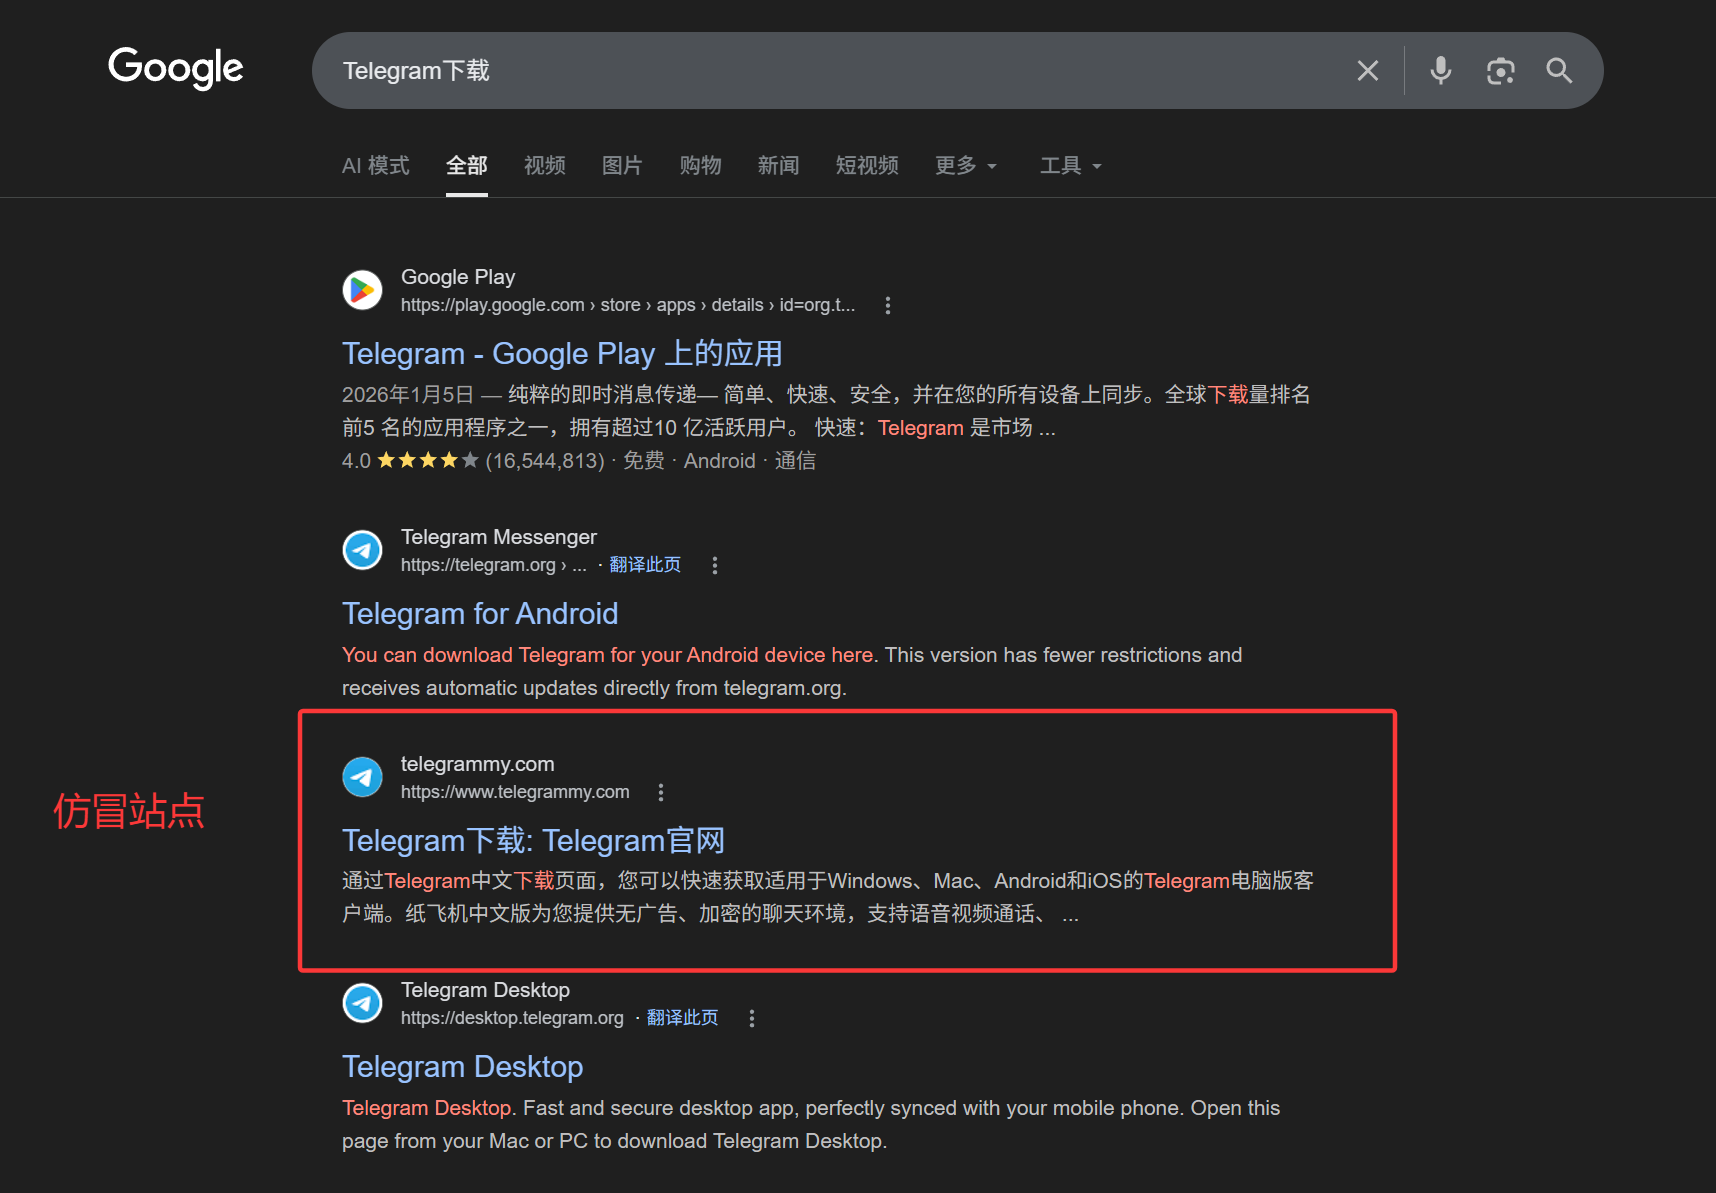
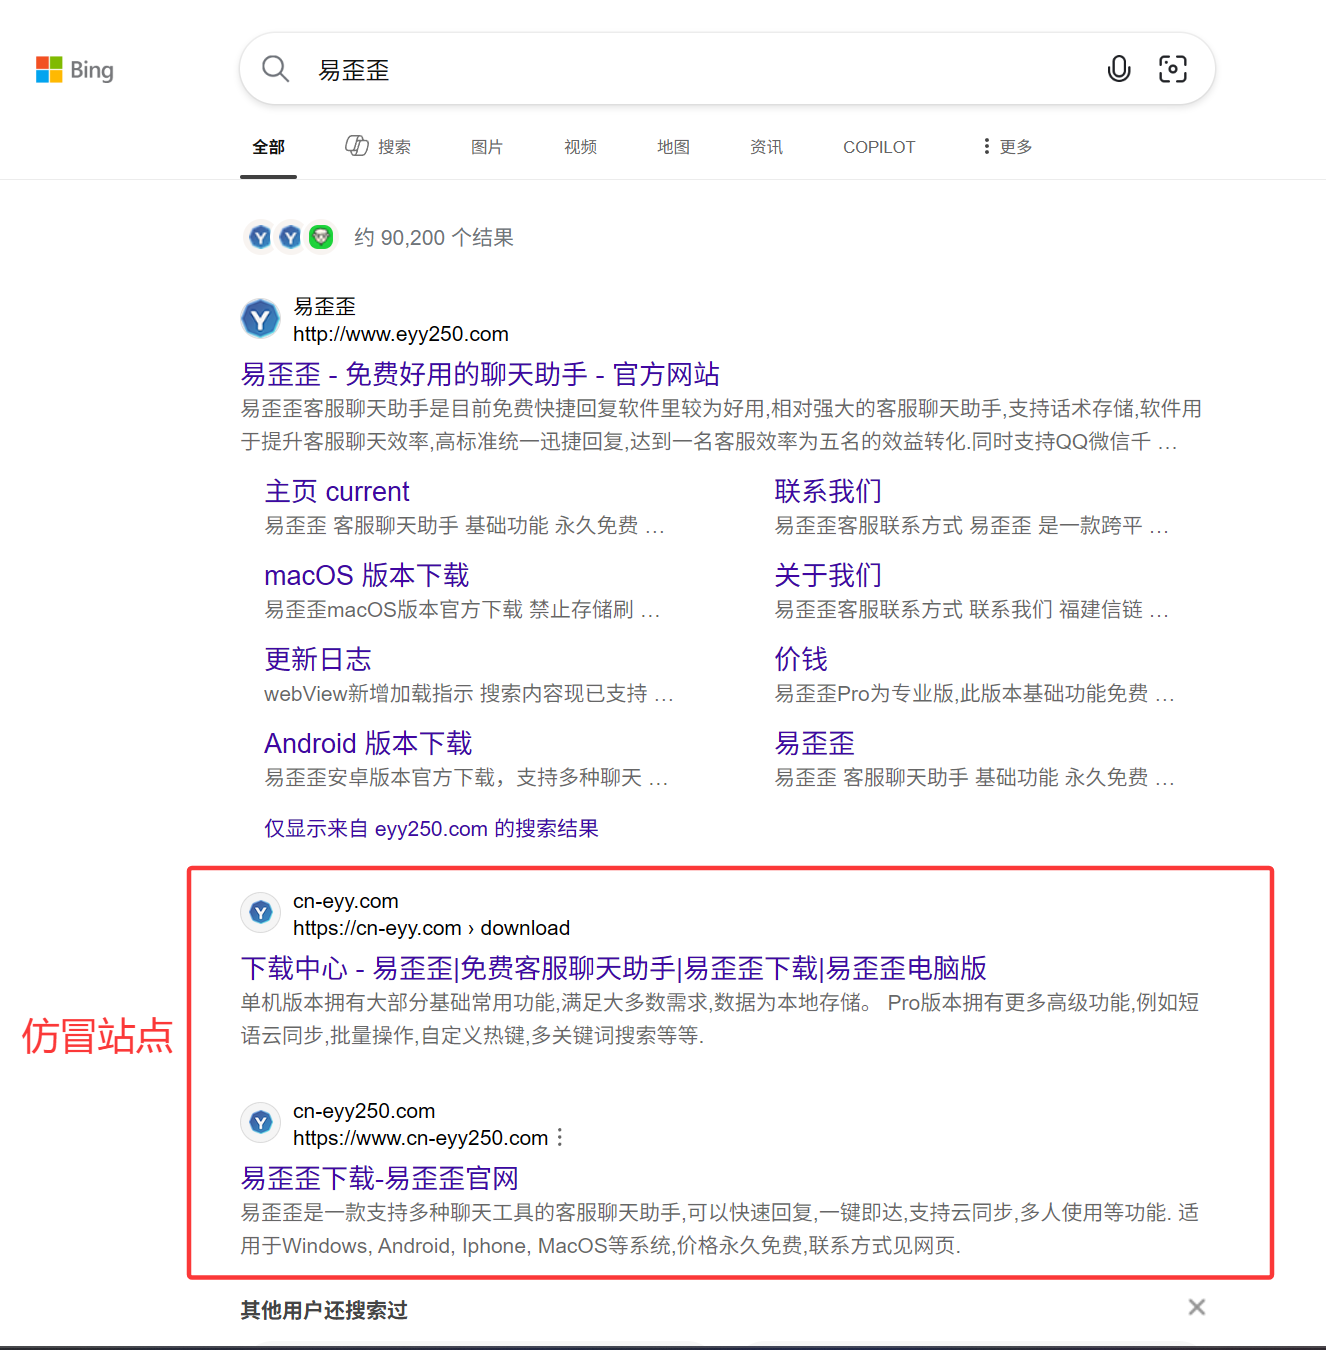
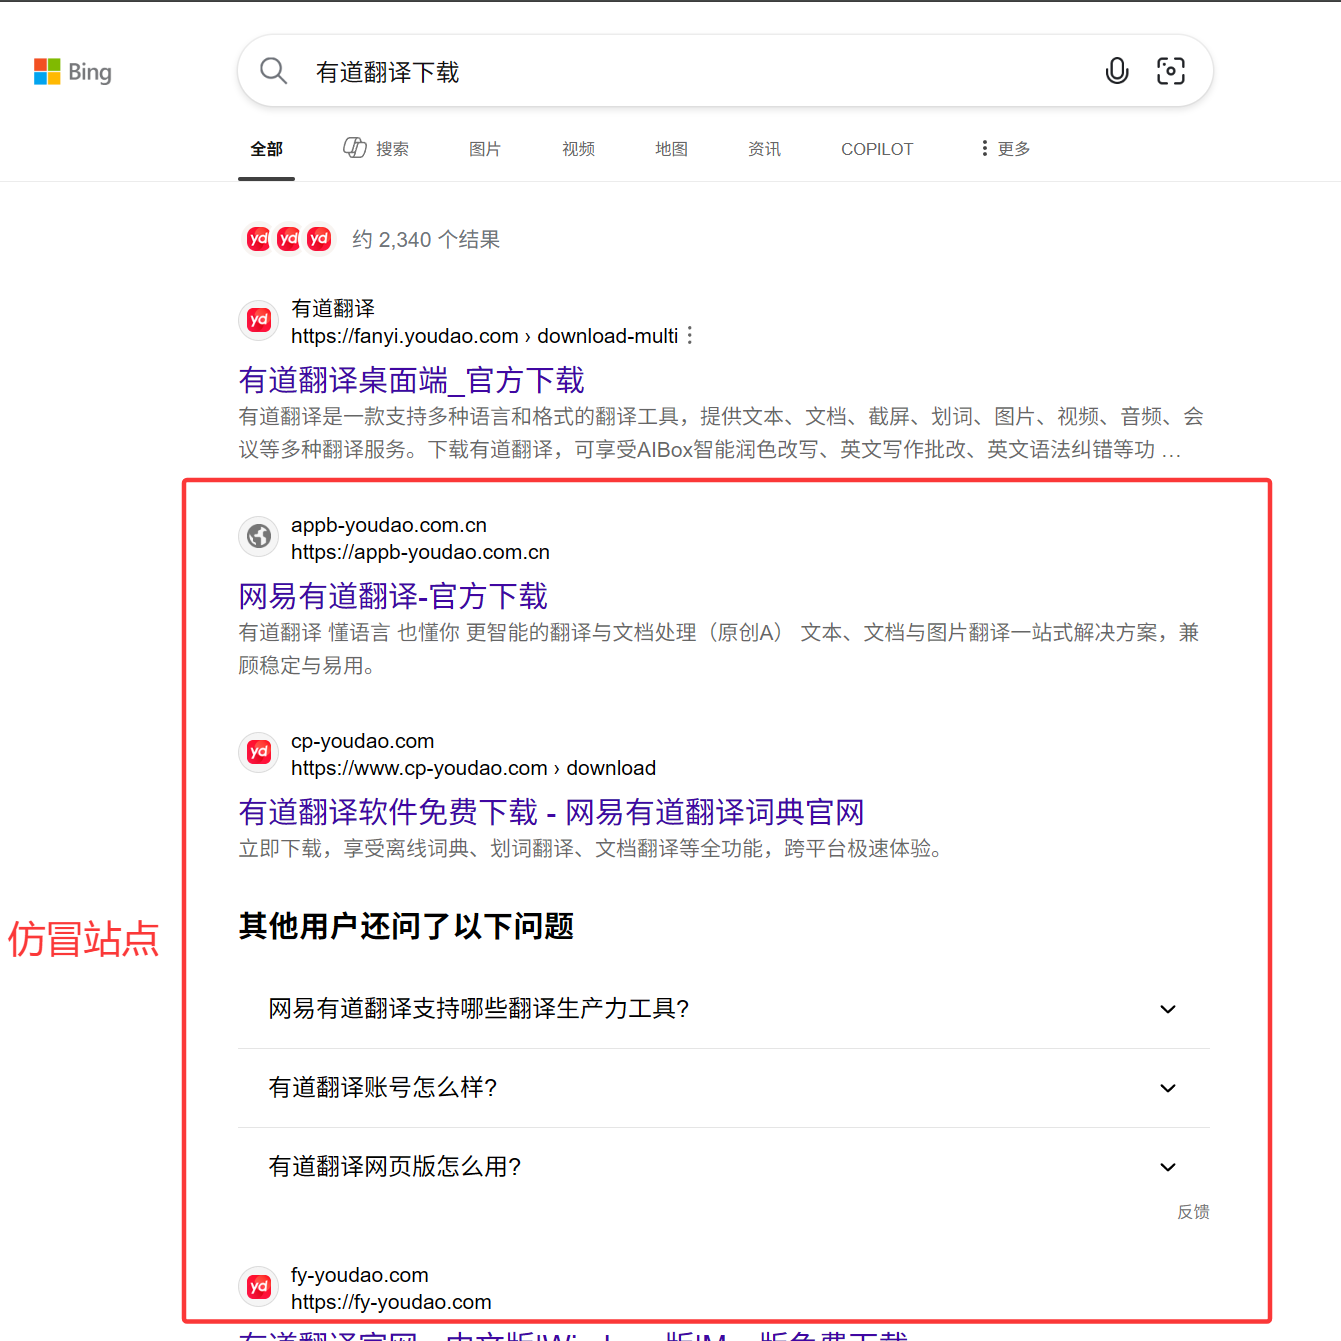
  对于获取FakeApp前必须访问的仿冒网站而言,搜索引擎为其主要传播途径。攻击者利用SEO以及直接在搜索引擎上投放广告等手段,来使仿冒网站排名靠前,诱导用户点击访问

image

image

image

image

  瑞星在2025年对这一传播手段进行了一整年的追踪分析与数据统计,本文首先将对一些统计数据进行展示与分析,随后会对三个使用较为新颖的手法对抗静态扫描和人工分析的案例进行更深入的分析。

银狐魅影:隐藏于进程迷雾中的恶意“幽灵链”

概述

  近日 瑞星威胁情报平台 捕获到一起银狐木马的攻击事件,由于该样本存在较多对抗杀毒软件及EDR的手段,故此针对此次捕获的样本进行分析说明。

  银狐木马主要通过钓鱼网页、即时通讯软件、下载站伪装成常用软件供用户下载等方式进行传播,通过钓鱼、即时通讯软件传播的木马文件名称通常包含发票、税务、补贴、通知、薪资等极具诱导性的字眼,以诱导用户打开,木马运行后会联网下载真正的木马病毒,进而攻击者利用远控木马监控用户日常操作,获取隐私信息等。

银狐木马近期攻击案例分析

概述

银狐木马作为数年前在国内开始流行的一类远控木马,时至今日活跃度只增不减。近期瑞星威胁情报平台在日常运营中捕获到多起攻击案例,现对相关案例分类进行详细分析